72-timers fristen: Hvad sker der hvis du overskrider den?
GDPR kræver anmeldelse af databrud inden 72 timer. Men hvad sker der egentlig hvis fristen overskrides?
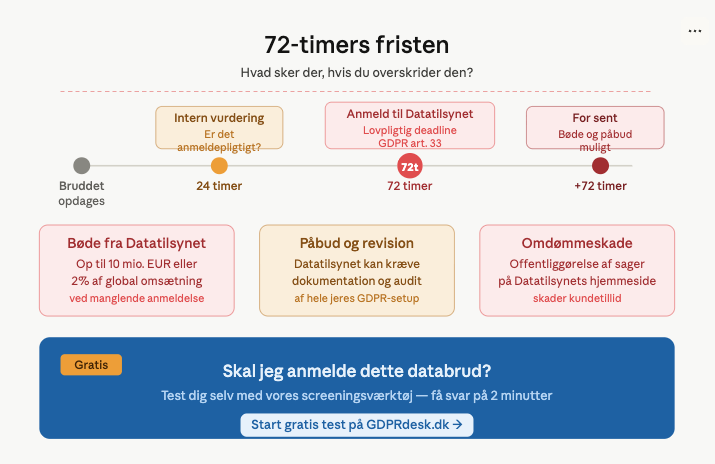
Hvert år modtager Datatilsynet hundredvis af anmeldelser om databrud fra danske virksomheder. Men ikke alle når at anmelde inden den lovpligtige frist på 72 timer. Hvad sker der egentlig, når fristen overskrides – og hvordan undgår du at stå i den situation?
I dette blogindlæg gennemgår jeg reglerne, konsekvenserne og de praktiske skridt du kan tage for at beskytte din virksomhed.
Hvad siger GDPR om 72-timers fristen?
GDPR Artikel 33 fastslår at den dataansvarlige skal anmelde et brud på persondatasikkerheden til den kompetente tilsynsmyndighed uden unødig forsinkelse og om muligt senest 72 timer efter at være blevet bekendt med bruddet.
Fristen gælder kun, hvis bruddet sandsynligvis indebærer en risiko for fysiske personers rettigheder og frihedsrettigheder. Brud helt uden risiko behøver ikke anmeldes – men de skal stadig dokumenteres internt.
Vigtig nuance: Fristen starter ikke når bruddet skete, men når du blev bekendt med det, opdagelsestidspunktet. Hvis et hackerangreb sker fredag, men du først opdager det mandag, starter de 72 timer mandag.
Hvad sker der hvis du overskrider fristen?
1. Du skal stadig anmelde – med begrundelse
At overskride fristen fritager dig ikke fra anmeldelsespligten. Du skal stadig indsende anmeldelsen til Datatilsynet, men nu med en forklaring på, hvorfor fristen ikke blev overholdt.
Datatilsynet forstår godt, at komplekse brud kan tage tid at undersøge. En saglig begrundelse – f.eks. at I stadig var ved at afklare omfanget – vil typisk blive accepteret.
2. Datatilsynet kan udtale kritik
Den mildeste konsekvens er en udtalelse om kritik fra Datatilsynet. Det er ikke en bøde, men det er en officiel markering af, at virksomheden ikke har levet op til sine forpligtelser.
Kritikken bliver som regel offentliggjort og kan skade virksomhedens omdømme.
3. Påbud og forbud
Datatilsynet kan udstede påbud om at bringe behandlingen i overensstemmelse med reglerne. I alvorlige tilfælde kan de forbyde en bestemt behandling, indtil problemet er løst.
4. Bøder op til 10 mio. EUR
I teorien kan overtrædelse af Artikel 33 medføre administrative bøder på op til 10 millioner EUR eller 2% af den globale årsomsætning – alt efter hvad der er størst.
I praksis er de danske bøder væsentligt lavere, men de er steget markant de seneste år. I 2023 og 2024 har vi set flere tilfælde, hvor Datatilsynet har indstillet til bøder i millionklassen til danske virksomheder.
5. Tab af tillid
Ud over de formelle konsekvenser er der den uformelle: tab af tillid hos kunder, samarbejdspartnere og medarbejdere. En sag om manglende eller forsinket anmeldelse kan hurtigt ende i medierne og skade virksomhedens brand.
Hvornår behøver du IKKE anmelde?
Ikke alle databrud skal anmeldes til Datatilsynet. Du kan undlade anmeldelse, hvis bruddet sandsynligvis ikke medfører en risiko for de berørte personers rettigheder. Det kan f.eks. være tilfældet hvis:
- Data var effektivt krypteret og nøglen ikke er kompromitteret
- Bruddet blev opdaget og stoppet inden data blev tilgået
- Det drejer sig om ikke-følsomme data og få berørte personer
- I hurtigt har kunnet bekræfte, at ingen uautoriseret adgang fandt sted
Men husk: Selv brud der ikke anmeldes, skal dokumenteres internt. Datatilsynet kan bede om at se denne dokumentation ved tilsyn.
5 ting du kan gøre NU for at overholde fristen
1. Hav en databrudsprocedure klar
Det vigtigste enkelttiltag er at have en klar, nedskrevet procedure for hvad der skal ske, når et brud opdages. Hvem skal kontaktes? Hvem beslutter om bruddet skal anmeldes? Hvem udfylder anmeldelsen? Læs guiden her.
Uden en procedure spilder du kostbar tid på at finde ud af hvad du skal gøre – tid du ikke har.
2. Udpeg ansvarlige på forhånd
Sørg for at alle medarbejdere ved, hvem de skal kontakte ved mistanke om et databrud. Det behøver ikke være en DPO – det kan være en IT-ansvarlig, en leder eller en bestemt mailadresse.
3. Træn dine medarbejdere
Medarbejdere er ofte de første til at opdage et brud. Hvis de ikke ved hvad et databrud er, eller hvem de skal kontakte, går der unødig tid. Kort, årlig træning kan gøre en stor forskel.
4. Brug et værktøj til vurdering
Når bruddet opdages, er det afgørende hurtigt at vurdere risikoen og dokumentere beslutningen. Et struktureret værktøj – som GDPRdesks AI-drevne risikovurdering – kan hjælpe dig med at nå frem til en vurdering på minutter i stedet for timer.
5. Forbered anmeldelsesskabelonen
Du behøver ikke starte fra nul. Hav en skabelon klar med de oplysninger Datatilsynet kræver:
- Beskrivelse af bruddet
- Kategorier og antal berørte personer
- Kontaktoplysninger for DPO eller kontaktperson
- Sandsynlige konsekvenser
- Trufne og planlagte foranstaltninger
Den anmeldelsesskabelon laver GDPRdesk automatisk.
Datatilsynets praksis i tal
Ifølge Datatilsynets egne årsberetninger modtager de årligt mellem 1.500 og 2.500 anmeldelser om databrud. I en betydelig del af sagerne er fristen overskredet.
Datatilsynet har gentagne gange understreget, at de ser alvorligt på manglende eller forsinket anmeldelse – særligt hvis virksomheden ikke kan dokumentere en saglig grund til forsinkelsen.
Aflsutningsvis
72-timers fristen er ikke bare en formalitet – det er en konkret forpligtelse med reelle konsekvenser. Den gode nyhed er, at du kan forberede dig. Med den rette procedure, de rette værktøjer og en smule træning kan selv en lille virksomhed håndtere et databrud professionelt og inden for fristen.
Har du et databrud lige nu? Start en gratis vurdeing af et muligt databrud med GDPRdesk og få hjælp til at vurdere og dokumentere bruddet – så du er klar til anmeldelse inden fristen.