5 tegn på at din virksomhed har haft et databrud
De fleste virksomheder opdager først et databrud, når skaden er sket. Her er 5 konkrete tegn på, at din virksomhed allerede kan have haft et brud – og hvad du skal gøre.
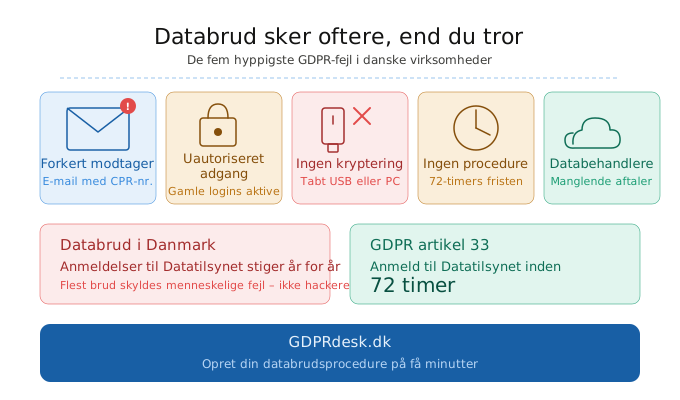
Databrud sker oftere, end du tror
De fleste virksomheder opdager først et databrud, når skaden allerede er sket. Ifølge Datatilsynets årsrapport stiger antallet af anmeldelser år for år – og langt de fleste brud skyldes menneskelige fejl, ikke hackerangreb.
Men hvordan ved du, om din virksomhed allerede har været udsat? Her er fem konkrete tegn, du bør holde øje med.
1. E-mails sendt til forkerte modtagere
Det mest almindelige databrud i Danmark er en e-mail sendt til den forkerte person. Det lyder banalt, men når e-mailen indeholder:
- CPR-numre
- Helbredsoplysninger
- Lønsedler eller ansættelseskontrakter
- Kundelister med kontaktoplysninger
…så er det et persondata-brud efter GDPR artikel 4, nr. 12.
Tjek: Har jeres mailsystem en "fortryd send"-funktion? Har I retningslinjer for brug af BCC ved masseudsendelser?
2. Uautoriseret adgang til systemer
Hvis en medarbejder har adgang til data, de ikke har brug for i deres rolle, er det en risiko. Typiske tegn:
- Tidligere ansatte har stadig aktive loginoplysninger
- Praktikanter eller vikarer har fuld adgang til HR-systemer
- Ingen log over, hvem der har tilgået følsomme data
GDPR kræver adgangsstyring baseret på "need to know"-princippet. Har I ikke det, er I sårbare.
3. Manglende kryptering af bærbare enheder
Tabet af en USB-nøgle, bærbar computer eller telefon uden kryptering er et anmeldelsespligtigt databrud, hvis enheden indeholder persondata.
Spørgsmål I bør stille jer selv:
- Er alle bærbare computere krypteret med BitLocker eller FileVault?
- Har I en politik for USB-enheder?
- Hvad sker der, når en medarbejder mister sin arbejdstelefon?
4. Ingen procedure for håndtering af databrud
Ifølge GDPR artikel 33 skal et databrud anmeldes til Datatilsynet inden 72 timer. Men mange virksomheder har slet ikke en procedure for:
- Hvem der skal kontaktes internt
- Hvordan bruddet dokumenteres
- Hvornår (og om) de registrerede skal informeres
Uden en databrudsprocedure risikerer I at overskride fristen – og det kan i sig selv udløse en bøde.
Tip: Med GDPRdesk kan du oprette en komplet databrudsprocedure på få minutter med vores wizard.
5. I har ikke overblik over jeres databehandlere
Bruger I cloud-tjenester, nyhedsbrevsystemer, HR-platforme eller regnskabsprogrammer? Så har I databehandlere – og I skal have styr på dem.
Tegn på manglende overblik:
- Ingen opdateret databehandleroversigt
- Manglende eller forældede databehandleraftaler
- Uklarhed om, hvorvidt data overføres til tredjelande
Hvad skal du gøre nu?
Hvis du genkender et eller flere af tegnene ovenfor, bør du handle hurtigt:
1. Vurder om det er et brud
Brug vores gratis screening-værktøj til at vurdere, om hændelsen skal anmeldes til Datatilsynet.
2. Dokumentér hændelsen
Uanset om du anmelder eller ej, skal du dokumentere alle databrud internt. Det er et krav i GDPR artikel 33, stk. 5.
3. Få styr på procedurerne
Opret en databrudsprocedure, en privatlivspolitik og en databehandleroversigt – alt sammen kan gøres direkte i GDPRdesk.
Læringen
Databrud handler ikke kun om hackere og ransomware. De mest almindelige brud i Danmark er hverdagsfejl – forkerte e-mails, manglende kryptering og dårlig adgangsstyring.
Den gode nyhed? De er også de nemmeste at forebygge, hvis du har de rigtige procedurer på plads.
Start din gratis prøveperiode på GDPRdesk →
Denne artikel er skrevet som generel vejledning og udgør ikke juridisk rådgivning. Kontakt altid en juridisk rådgiver ved tvivl om konkrete databrud.